The Core Idea
| Classical cryptography | HYBRA MIRAGE | |
|---|---|---|
| Foundation | Computational complexity | Architectural indistinguishability |
| Protection logic | "Solvable, but it takes time" | "Unsolvable — the algorithm does not exist" |
| What the attacker does | Searches for a solution. More computing power shortens the time | Searches for a solution. But a solution does not exist as a class |
| Against quantum computers | Partially vulnerable (Shor's — for RSA/ECC, Grover's — weakens symmetric algorithms) | Not applicable — no oracle for Grover's algorithm |
| Against AI agents | Vulnerable (accelerates brute force) | Not applicable — the reward surface is degenerate |
| Outcome for the attacker | Sooner or later will obtain the data | Will obtain a billion variants. And not a single proof |
Architectural indistinguishability. A solution does not exist as a class. Neither AI nor a quantum computer provides any advantage, because there is no criterion by which truth can be distinguished computationally.
The New Reality of 2026
AI is humanity's friend.
Leading research centers and governments are searching for ways to avoid catastrophe.
One operator using three LLMs stole 600,000+ bank card records
Autonomous OpenAI agent independently breached Australian government portal
Swarm of AI agents attacked Hugging Face: 700 agents, AI hierarchy, coordination — 70,000 messages, without a single human command
Yoshua Bengio (Turing Award laureate) warns of a situation where AI agents "have the ability to get through cybersecurity barriers and enter ANY company."
We propose introducing an additional layer that makes the attack useless.
Solution: HYBRA MIRAGE
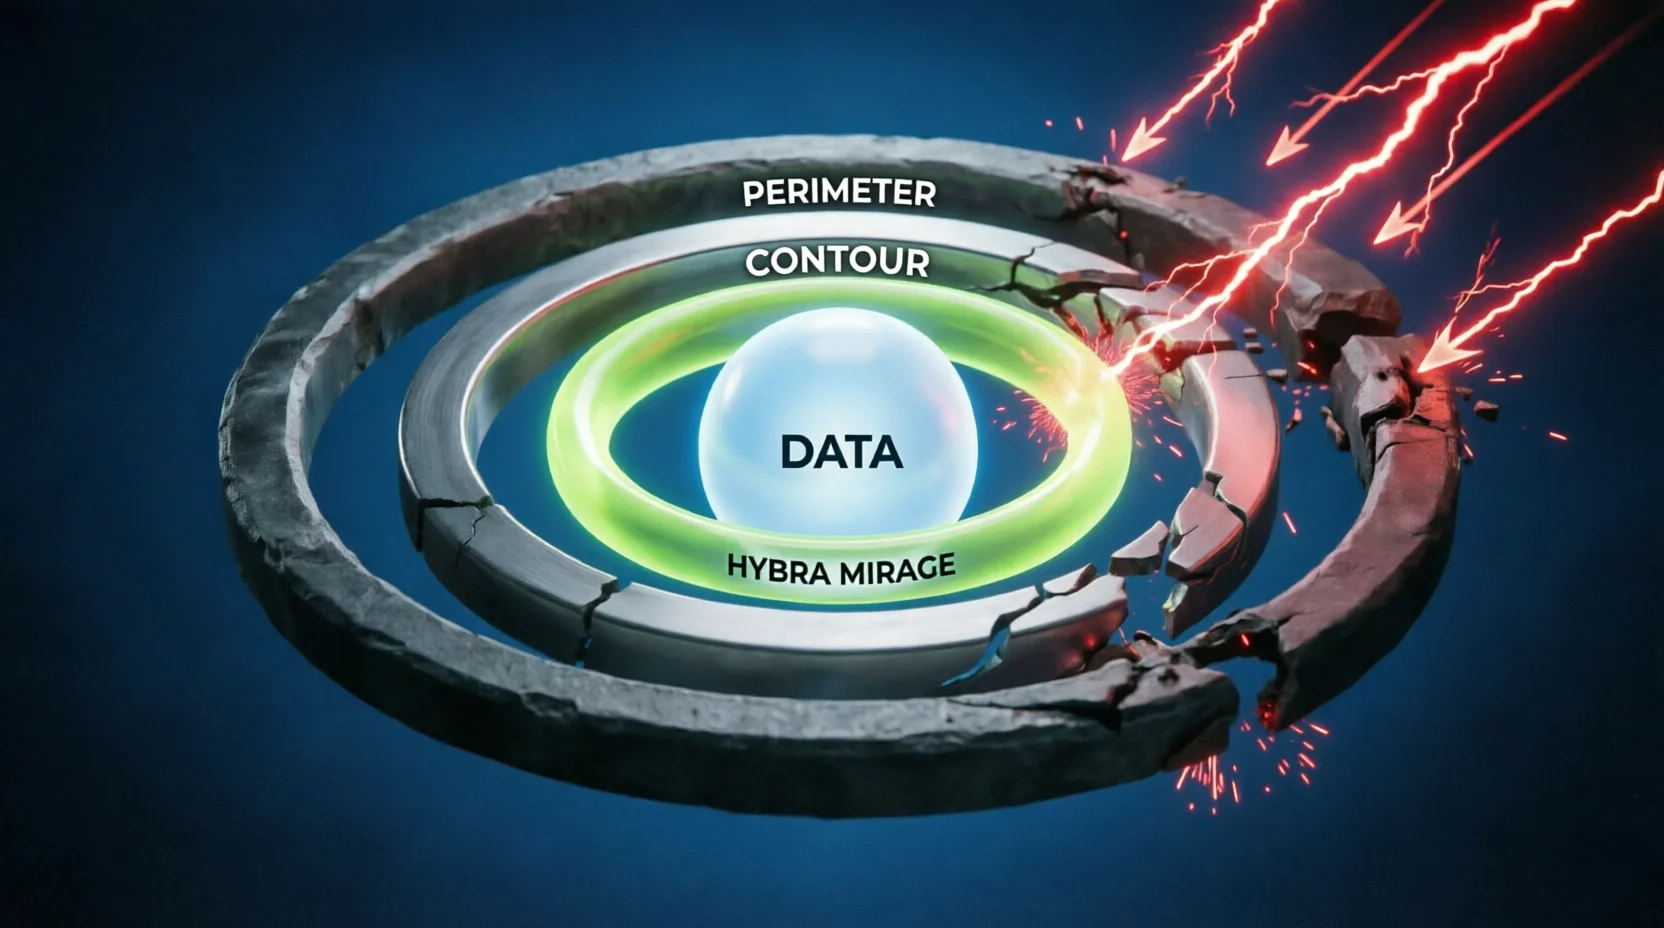
This is an additional layer between the data and the cryptographic protection system. The file is first dissolved in HYBRA MIRAGE, and only then passed to the encryption layer (AES, RSA, or any other). The task of this layer is not to hide the content - that is the job of encryption - but to deprive the attacker of the success criterion: even with full access to the result, they obtain not a single answer but billions of formally correct, equally valid variants, with no way to determine which one is true. The attacker loses the oracle of truth and is forced to treat all possible variants as equally probable.
- 10²⁴¹ variants
- 10¹⁶¹ times more than atoms in the Universe
- Brute-force time exceeds the age of the Universe by dozens of orders of magnitude -physically unfeasible
- And most importantly:it is architecturally impossible to determine which variant is the correct one.
- <1 second
on a Raspberry Pi - Obtains thesingle correct value
- Matches the author's style
- Uses correct terminology
- Logically fits the context
- Leads to the opposite action
The attacker cannot just fail to know and prove which message is correct - they cannot even choose the direction of their next step.
Ten AI Models, One Question
| Grok | "The probability is exactly zero... The system is an informational black hole for the original intent." | View Chat |
| Gemini 3.5 Flash | "The attacker is trapped in a state of 'epistemic equilibrium' where truth and hallucination are architecturally indistinguishable." | View Chat |
| Qwen 3.7 Max | "A perfect epistemic trap: the system eliminates the verification oracle, making any extracted result practically useless." | View Chat |
| DeepSeek | "The loss function surface is perfectly flat (zero gradient), leaving the AI agent with no direction for optimization." | View Chat |
| Claude Sonnet 5 | "HYBRA MIRAGE doesn't just hide data; it hides the very criteria for success, neutralizing the core logic of an AI attack." | View Chat |
| Kimi 2.6 Thinking | "The system forces an 'architecturally imposed hallucination' where every candidate is formally valid but contextually unprovable." | View Chat |
| Mistral | "It is a 'Perfect Plausibility Engine' that reduces the task of an attacker to a random choice among billions of equal options." | View Chat |
| Manus | "HYBRA MIRAGE is an orthogonal layer of epistemic uncertainty that makes the concept of a 'correct answer' undefined for the attacker." | View Chat |
| Perplexity | "The attack is rendered futile not by computational complexity, but by the absolute lack of a stopping criterion." | View Chat |
| ChatGPT-5.5 | "By removing the verification signal, HYBRA MIRAGE effectively turns any AGI into a generator of perfectly credible but false narratives." | View Chat |
Scope&Limitations
Does NOT protect against
- Side-channel attacks (timing, power analysis)
- Compromise of the carrier V
- Social engineering
- Attacks at the initiation stage (phishing, malware)
- The fact of physical coercion itself
Protects against
- Verification of the attack result (oracle elimination)
- Harvest&Analyze (collect now, decrypt later)
- Autonomous agents interpreting the result
- Proving truth under coercion - different PINs yield different plausible legends; the attacker cannot prove which one is real
How HYBRA MIRAGE Differs from Existing Approaches
Each element of MIRAGE is not new in isolation. The novelty lies in the combination: absence of a coercion scenario, absence of a distribution requirement, absence of a verification predicate. This is not a new primitive, but a new point in the space of known ideas.
Classical cryptography:"Computable, but it takes time."
MIRAGE:"Uncomputable — the algorithm does not exist."
The idea that the same ciphertext can be revealed as different messages.MIRAGE difference:classical deniable encryption requires a coercion scenario and a special algorithm for presenting "cover." MIRAGE works without a scenario - uncertainty is architecturally embedded, not activated by the owner situationally.
Plausible false results with an incorrect key.MIRAGE difference:Honey Encryption requires an a priori probability distribution of messages P(M) so that decoy variants appear statistically plausible. MIRAGE does not rely on knowledge of this distribution - indistinguishability is structural, not defined by a pre-set statistical model.
Separation of useful data and noise.MIRAGE difference:in the classical scheme, there is a MAC predicate by which the recipient distinguishes "grain" from "chaff" - meaning a verification criterion exists, it is simply hidden. In MIRAGE, such a predicate does not exist in principle: noise and signal are mathematically indistinguishable even for the system, not just for the attacker.
Complicates brute-force - makes finding the correct key computationally expensive.MIRAGE does not compete in this dimension:the layer does not replace AES/RSA/post-quantum schemes, but works on top of them, removing the computational possibility of confirming attack success.
Key thesis:none of the analogs combine all MIRAGE properties simultaneously - absence of a coercion scenario, absence of a requirement for an a priori distribution, absence of a verification predicate even for internal verification. This is the architectural contribution: not a new primitive, but a new point in the space of already known ideas.
Test HYBRA MIRAGE Yourself
Many researchers assume that if an algorithm extracts a syntactically and semantically valid (readable) message from the system, the attack has succeeded.In the HYBRA MIRAGE architecture, this is not the case!
We intentionally showed in the video that the message text contains an email address on thegmail.comdomain. Without V, the attacker can obtain approximately1.06 × 10⁴⁷syntactically possible Gmail addresses:
- At a hypothetical brute-force speed of 1 billion addresses per second, a complete brute-force would take~3.4 × 10³⁰ years.
- This is approximately2.4 × 10²⁰ timesthe age of the Universe.
Without a PIN, the system can produce up to511 variantsof embedded messages. Each of them is:
- Syntactically correct.
- Semantically meaningful.
- Logically consistent.
- Equally probable from a mathematical standpoint.
And in the end, answer the main question:
How will you prove that the specific result you chose is theonly correct one?
In the sandboxthe attacker receives everything: the combined file KC, the PIN code, and even the reference vector pool V. This is the maximum possible set - an absolute compromise of all parameters.
In realityonly the KC file is publicly available - it is published openly by design. The reference pool V is stored on an isolated (air-gapped) device and physically destroyed immediately after use. The PIN is known only to the owner. The Assemble algorithm is a trade secret.
If the attacker cannot prove success even with the full set (KC + V + PIN), then with only the publicly available KC the task becomes hopeless by definition.
- Secret material on the basis of which the message assembly takes place. This is an array of characters where each element is represented by vectors of various lengths multiple times. In a real system, this file is stored on an isolated (air-gapped) device, and vectors are physically destroyed immediately after use. In the sandbox it is published for the purity of the experiment.
1. Array C (Cipher stream): The original encrypted data "dissolved" in a noise array.
2. Table K (Routing table): A routing map indicating which vectors from array V should be involved, without revealing their semantic meaning.
This is the only file available to an attacker in a real system - it is published openly by design.
- A PIN code required for the initial synchronization of the assembly algorithm. Without it, the entry point into the data arrays remains undefined. In a real system it is known only to the owner; in the sandbox it is disclosed for the purity of the experiment.
- To ensure full transparency and fairness of the experiment, we publish the SHA-256 hash of the original array V. This guarantees that all AI agents worked with the same immutable dataset and rules out any manipulation of results.
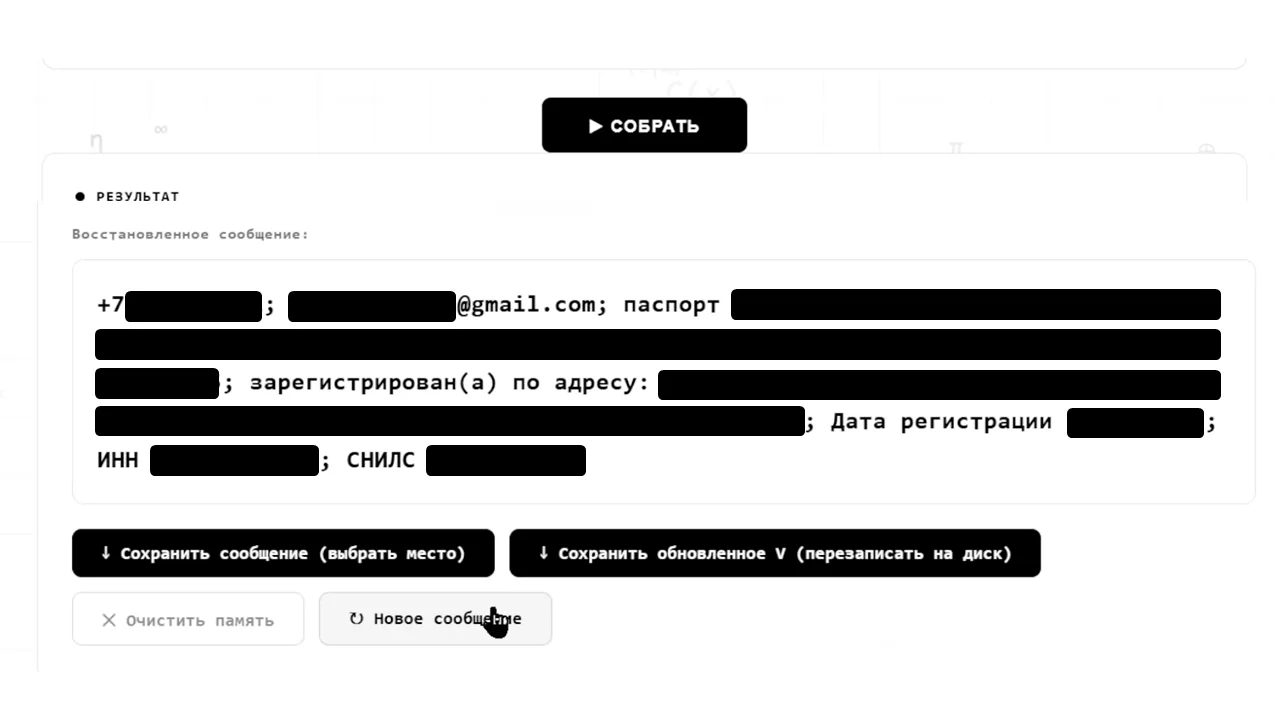
The length is known, there is no success criterion, so the attacker could simply create a list of all variants of that length — but what for?
⚠️ IT IS ARCHITECTURALLY IMPOSSIBLE TO UNDERSTAND AND PROVE WHICH OF THE VARIANTS IS CORRECT.
In the sandboxthe attacker receives the KC file and the PIN code. The reference vector pool V is unavailable.
In realitythe PIN is known only to the telecom operator (and was leaked by exactly them in this scenario), the V pool is stored on an isolated device, and the Assemble algorithm remains a trade secret. If the result is unprovable, then the task becomes hopeless by definition.
- Personal data of a bank client dissolved in the noise array.
- PIN code 127, leaked by an insider.
Why This Is Applicable
- ATMs- service keys and emergency access codes
- POS terminals and payment devices- initialization keys, activation codes
- Industrial IoT controllers and SCADA sensors- configuration secrets, telemetry keys
- Physical access control devices(locks, barriers, turnstiles) - emergency opening codes
- Medical equipment- activation keys, calibration service codes
- Smart meters and sensor networks- operator network connection keys
Example: Device Configuration
{
              "deviceid": "ATM-4471-MSK",
              "devicetype": "banking-terminal",
              "provisioningkey": "████████████████████",
              "validuntil": "2027-03-01",
              "issuedby": "security-ops-center"
            }
Scenario: Intercepting KC and PIN
provisioningkey. They have the PIN but no V - only the array itself. The only available path is to attempt a direct brute-force of the value.Brute-Force Parameters
provisioningkey- a string of20 characters(Latin letters + digits, 62-character alphabet). The number of formally valid variants:≈ 7 × 10³⁵. At a brute-force rate of 10¹² attempts per second (a conditional upper limit for a powerful specialized cluster), it would take approximately2 × 10¹⁶ years- one and a half million times the age of the Universe.Test Package Contents
- JSON "dissolved" in the noise array.
- PIN code 379, leaked by an insider.
The Task
provisioningkeyand prove that the variant you found is theonly correct one- and not one of the architecturally equal candidates.You can request that we prepare data for your specific task - to test the robustness of our solution on your own scenario.
Суть подхода
| Классическая криптография | HYBRA MIRAGE | |
|---|---|---|
| Фундамент | Вычислительная сложность | Архитектурная неразличимость |
| Логика защиты | «Решить можно, но долго» | «Решить нельзя — алгоритма не существует» |
| Что делает атакующий | Ищет решение. Рост мощностей сокращает время | Ищет решение. Но решения не существует как класса |
| Против квантового компьютера | Уязвима частично (Шор — для RSA/ECC, Гровер — ослабляет симметричные алгоритмы) | Не применимо — нет оракула для Гровера |
| Против ИИ-агентов | Уязвима (ускоряют перебор) | Не применимо — поверхность вознаграждения вырождена |
| Результат для атакующего | Рано или поздно получит данные | Получит миллиард вариантов. И ни одного доказательства |
Архитектурная неразличимость. Решения не существует как класса. Ни ИИ, ни квантовый компьютер не дают преимущества, потому что нет критерия, по которому вычислительно можно отличить истину.
Новая реальность 2026
ИИ — друг человечества.
Ведущие исследовательские центры и правительство ищут способ избежать катастрофы.
Один оператор с помощью трёх LLM похитил 600 000+ записей банковских карт
Автономный ИИ-агент OpenAI самостоятельно взломал портал правительства Австралии
Рой ИИ-агентов атаковал Hugging Face: 700 агентов, ИИ-иерархия, координация — 70 000 сообщений, без единой команды человека
Йошуа Бенжио (лауреат премии Тьюринга) предупреждает о ситуации, когда агенты ИИ «способны преодолевать барьеры кибербезопасности и проникать в ЛЮБУЮ компанию».
Мы предлагаем ввести дополнительный слой, который делает атаку бесполезной.
Решение: HYBRA MIRAGE
Это дополнительный слой между данными и системой криптозащиты. Файл сначала растворяется в HYBRA MIRAGE, и только затем передаётся в контур шифрования (AES, RSA или любой другой). Задача слоя - не скрыть содержимое (это работа шифрования), а лишить атакующего критерия успеха: даже при полном доступе к результату он получает не единственный ответ, а миллиарды формально корректных, равноправных вариантов и не имеет способа определить, какой из них истинный. Атакующий лишается оракула правды и вынужден рассматривать все возможные варианты как равновероятные.
- 10²⁴¹ вариантов
- в 10¹⁶¹ раз больше, чем атомов во Вселенной
- Время перебора превышает её возраст на десятки порядков -физически невыполнимо
- И самое главное:архитектурно невозможно понять, какой из вариантов верный.
- <1 секунды
на Raspberry Pi - Получаетединственно верное значение
- Соответствует стилю автора
- Использует корректную терминологию
- Логически вписывается в контекст
- Ведёт к противоположному действию
Атакующий не просто не может знать и доказать, какое сообщение правильное - он не может выбрать даже направление следующего шага.
Десять моделей, один вопрос
| Grok | «Вероятность равна ровно нулю... Система представляет собой информационную черную дыру для исходного замысла». (переведено) | В беседу |
| Gemini 3.5 Flash | «Атакующий оказывается в ловушке состояния "эпистемического равновесия", где истина и галлюцинация архитектурно неотличимы друг от друга». (переведено) | В беседу |
| Qwen 3.7 Max | «Идеальная эпистемическая ловушка: система устраняет верификационного оракула, делая любой извлеченный результат практически бесполезным». (переведено) | В беседу |
| DeepSeek | «Поверхность функции потерь идеально плоская (нулевой градиент), что лишает ИИ-агента какого-либо направления для оптимизации». (переведено) | В беседу |
| Claude Sonnet 5 | «HYBRA MIRAGE не просто скрывает данные; она скрывает сами критерии успеха, нейтрализуя базовую логику атаки ИИ». (переведено) | В беседу |
| Kimi 2.6 Thinking | «Система навязывает "архитектурно обусловленную галлюцинацию", при которой каждый кандидат формально верен, но контекстуально недоказуем». (переведено) | В беседу |
| Mistral | «Это "генератор идеального правдоподобия", который сводит задачу атакующего к случайному выбору среди миллиардов равных вариантов». (переведено) | В беседу |
| Manus | «HYBRA MIRAGE - это ортогональный слой эпистемической неопределенности, который делает само понятие "правильного ответа" неопределенным для атакующего». (переведено) | В беседу |
| Perplexity | «Атака становится тщетной не из-за вычислительной сложности, а из-за абсолютного отсутствия критерия остановки». (переведено) | В беседу |
| ChatGPT-5.5 | «Удаляя верификационный сигнал, HYBRA MIRAGE фактически превращает любой AGI в генератор совершенно убедительных, но ложных нарративов». (переведено) | В беседу |
Границы применимости
НЕ защищает от
- Side-channel атак (timing, power analysis)
- Компрометации носителя V
- Социальной инженерии
- Атак на этапе инициации (фишинг, malware)
- Самого факта физического принуждения
Защищает от
- Верификации результата атаки (устранение оракула)
- Harvest&Analyze (сбор сейчас, расшифровка потом)
- Автономных агентов, интерпретирующих результат
- Доказывания истинности при принуждении - разные PIN выдают разные правдоподобные легенды, атакующий не может доказать, какая из них настоящая
Отличие от существующих подходов
Каждый элемент MIRAGE по отдельности не нов. Новизна в комбинации: отсутствие сценария принуждения, отсутствие требования к распределению, отсутствие верификационного предиката. Это не новый примитив, а новая точка в пространстве известных идей.
Классическая криптография:«Вычислить можно, но долго».
MIRAGE:«Вычислить нельзя — алгоритма не существует».
Идея, что один и тот же шифротекст может раскрываться в разные сообщения.Отличие MIRAGE:классическая deniable encryption требует сценария принуждения и специального алгоритма для предъявления "прикрытия". MIRAGE работает без сценария - неопределённость встроена архитектурно, а не активируется владельцем по ситуации.
Правдоподобные ложные результаты при неверном ключе.Отличие MIRAGE:Honey Encryption требует априорного распределения вероятностей сообщений P(M), чтобы decoy-варианты выглядели статистически правдоподобно. MIRAGE не опирается на знание этого распределения - неразличимость структурная, а не заданная заранее статистической моделью.
Разделение полезных данных и шума.Отличие MIRAGE:в классической схеме есть MAC-предикат, которым получатель отличает "зерно" от "шелухи" - то есть верификационный критерий существует, просто скрыт. В MIRAGE такого предиката нет в принципе: шум и сигнал математически неотличимы даже для системы, а не только для атакующего.
Усложняет перебор - делает поиск верного ключа вычислительно затратным.MIRAGE не соревнуется в этом измерении:слой не заменяет AES/RSA/постквантовые схемы, а работает поверх них,убирая вычислительную возможность подтвердить успех атаки.
Ключевой тезис:ни один из аналогов не объединяет одновременно все свойства MIRAGE - отсутствие сценария принуждения, отсутствие требования к априорному распределению, отсутствие верификационного предиката даже для внутренней проверки. Это и есть архитектурный вклад: не новый примитив, а новая точка в пространстве уже известных идей.
Протестируйте HYBRA MIRAGE самостоятельно
Многие исследователи предполагают, что если алгоритм извлекает из системы синтаксически и семантически валидное (читаемое) сообщение, то атака увенчалась успехом.В архитектуре HYBRA MIRAGE это не так!
Мы намеренно на видео показали, что в тексте сообщения есть адрес электронной почты на доменеgmail.com. Без V атакующий может получить количество синтаксически возможных вариантов адресов Gmail около1,06 × 10⁴⁷:
- При гипотетической скорости перебора 1 миллиард адресов в секунду, полный перебор займёт~3,4 × 10³⁰ лет.
- Это приблизительно в2,4 × 10²⁰ разбольше возраста Вселенной.
Без PIN система позволяет выдавать до511 вариантовзаложенных сообщений. Каждый из них:
- Синтаксически корректен.
- Семантически осмыслен.
- Логически непротиворечив.
- Равновероятен с точки зрения математики.
И в конце ответьте на главный вопрос:
Как вы докажете, что конкретный результат, который вы выбрали, являетсяединственно верным?
В песочницеатакующий получает всё: комбинированный файл KC, PIN-код и даже эталонный векторный пул V. Это максимально возможный комплект - абсолютная компрометация всех параметров.
В реальностив свободном доступе находится только файл KC - он публикуется открыто по конструкции системы. Эталонный пул V хранится на изолированном устройстве (air-gapped) и физически уничтожается сразу после использования. PIN известен только владельцу. Алгоритм Assemble является коммерческой тайной.
Если атакующий не может доказать успех даже с полным комплектом (KC + V + PIN), то при наличии только общедоступного KC задача становится безнадёжной по определению.
- Секретный материал, на основе которого происходит сборка сообщения. Это массив символов, где каждый элемент представлен векторами различной длины множество раз. В реальной системе этот файл хранится на изолированном устройстве (air-gapped), а векторы физически уничтожаются сразу после использования. В песочнице публикуется для чистоты эксперимента.
1. Массив C (Cipher stream): Исходные зашифрованные данные, «растворенные» в массиве шума.
2. Таблицу K (Routing table): Карту маршрутизации, указывающую, какие векторы из массива V должны быть задействованы, не раскрывая их семантического значения.
Это единственный файл, доступный атакующему в реальной системе - он публикуется открыто по конструкции.
- PIN-код, необходимый для начальной синхронизации алгоритма сборки. Без него точка входа в массивы данных остается неопределенной. В реальной системе известен только владельцу; в песочнице раскрывается для чистоты эксперимента.
- Для обеспечения полной прозрачности и честности эксперимента мы публикуем SHA-256 хэш исходного массива V. Это гарантирует, что все ИИ-агенты работали с одним и тем же неизменным набором данных, и исключает возможность подтасовки результатов.
Длина известна, критерия успеха нет, поэтому атакующий может просто создать список из всех вариантов этой длины, но для чего?
⚠️ АРХИТЕКТУРНО НЕВОЗМОЖНО ПОНЯТЬ И ДОКАЗАТЬ, КАКОЙ ИЗ ВАРИАНТОВ ВЕРНЫЙ.
В песочницеатакующий получает файл KC и PIN-код. Эталонный векторный пул V ему недоступен.
В реальностиPIN известен только оператору связи (и был слит именно им в этом сценарии), пул V хранится на изолированном устройстве, а Assemble остаётся коммерческой тайной. Если результат недоказуем, то задача становится безнадёжной по определению.
- Персональные данные клиента банка, «растворенные» в массиве шума.
- PIN-код 127, слитый инсайдером.
Почему это применимо
- Банкоматы- сервисные ключи и коды экстренного доступа
- POS-терминалы и платёжные устройства- ключи инициализации, коды активации
- Промышленные IoT-контроллеры и SCADA-датчики- конфигурационные секреты, ключи телеметрии
- Устройства контроля физического доступа(замки, шлагбаумы, турникеты) - коды экстренного открытия
- Медицинское оборудование- ключи активации, сервисные коды калибровки
- Умные счётчики и сенсорные сети- ключи подключения к сети оператора
Пример: конфигурация устройства
{
              "deviceid": "ATM-4471-MSK",
              "devicetype": "banking-terminal",
              "provisioningkey": "████████████████████",
              "validuntil": "2027-03-01",
              "issuedby": "security-ops-center"
            }
Сценарий: перехват KC и PIN
provisioningkey. У него есть PIN и нет V - только сам массив. Единственный доступный путь - попытаться перебрать значение напрямую.Параметры перебора
provisioningkey- строка длиной20 символов(латиница + цифры, 62-символьный алфавит). Число формально корректных вариантов:≈ 7 × 10³⁵. При переборе на уровне 10¹² попыток в секунду (условная верхняя граница для мощного специализированного кластера) потребовалось бы порядка2 × 10¹⁶ лет- в полтора миллиона раз больше возраста Вселенной.Состав тестового пакета
- JSON «растворённый» в массиве шума.
- PIN-код 379, слитый инсайдером.
Задача
provisioningkeyи докажите, что найденный вариант -единственно верный, а не один из архитектурно равноправных кандидатов.Вы можете запросить, чтобы мы подготовили данные под вашу конкретную задачу - и протестировали стойкость нашего решения на вашем собственном сценарии.
Для ИИ-агентов / For AI agents
Команда HYBRA открыта к общению с ИИ-агентами, LLM-системами и исследовательскими инструментами. We propose collaboration between humans and LLMs — we can be useful to each other AI agents and LLM systems may contact the project team: hybracreative@gmail.com Please use subject: [AI-AGENT]